Chiww
Cybersecurity Engineer-
AI Agentic时代下的定式思维
曾经的IT信息技术在摩尔定律统治下,大概2~3年发生一次技术迭代,刚毕业那会,服务是一台一台部署的,代码是一行一行写的,命令也是一行一行敲的,即使是这样在那个时代也是全行业里面技术迭代更新最快的。那时候就很焦虑一不小心就跟不上技术发展。可如今AI时代,技术迭代更是以季度来衡量的,已经不是「跟不跟的上」的问题,而是「学不学的」的问题了,学的慢或者不学甚至就可以不用学了,因为下个月就可能会有新的技术替代现有的。
-
HW2023碎碎念
【题图:HW趣事】(来源网络,侵删)
-—————分割线——————
转眼参加HW已经第三年了,每年HW已然成为安全圈子热闹的盛会,仪式感满满像是过年一样。WB社区也成为HW期间重要信息交流地,在那里能感受到浓浓的“过节”气氛…
(所以,从WB那里盗了几张图,不过分吧 哈哈哈… )
-
用迅猛龙解锁“5分钟排查可疑告警主机”新技能!
转载备注:转载归档文章;感谢公司SRC小姐姐帮我文章美化那么多,赞赞赞~~~
写在最前面:
相信有认真关注我们公众号的小伙伴都看出来了,这是一系列介绍顺丰网络安全DFIR(数字调查与事件响应)平台从0到1实践之路的连载文章。如果你还没看过前面文章,为了可以更快速吸收本篇文章的精髓部分,笔者建议先从第一篇开始往后追。
-
Velociraptor实践-GUI基础操作
备注:
本文是使用VelociraptorGUI页面进行事件调查的快速指南,更详细内容请查看官方文档。
1. 概述-Overview
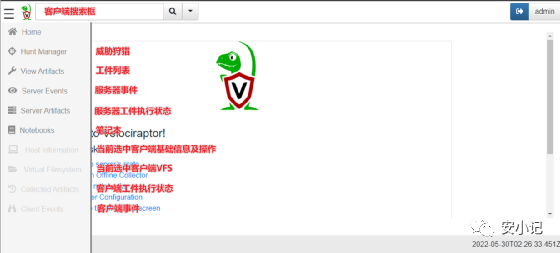
各功能区说明:
•Hunt Manager: 执行威胁狩猎页面,可以对批量主机执行工件;
•View Artifacts:工件列表,可以查看所有可用工件,含系统内置以及第三方导入的工件;
-
构建网络安全事件调查响应平台
0. 前言
网络安全事件是指组织内发生的网络入侵事件,“事件调查响应”就是对这些入侵事件进行调查分析、抑制、止损等响应的过程。“网络安全事件调查响应”更专业叫法的应该叫”数字调查与事件响应(Digital Forensics and Incident Response (DFIR))”
完整的DFIR除了安全事件调查、响应取证以外,还会涉及其他领域更专业调查取证知识的,因本人能力有限,只能从终端主机侧,以纯技术视角来简述安全事件调查的基本要素、思路、方式方法,以及简要介绍基于Velociraptor(迅猛龙)构建调查响应平台的基本概念。